
Urna Eletrônica Brasileira: A Engenharia por Trás do Voto
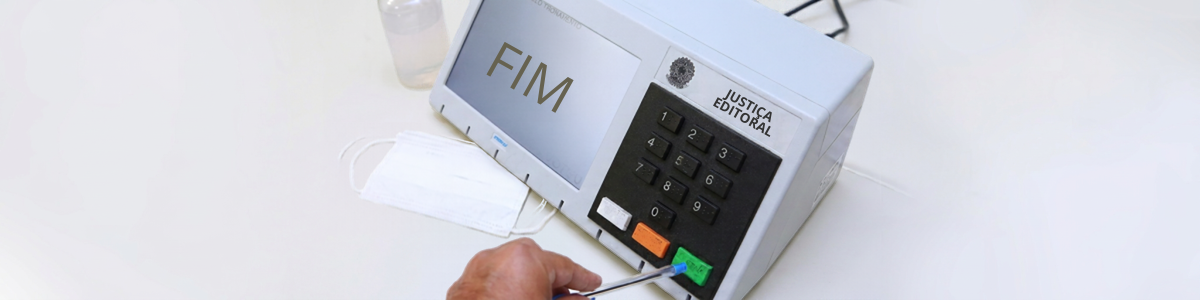
Você já parou para pensar no desafio monumental que é projetar um sistema computacional de escala continental, operado pelo público geral, que exige 100% de confiabilidade e alta disponibilidade sob severas restrições operacionais? Para engenheiros, desenvolvedores e gestores de tecnologia, a resposta para esse cenário complexo está na arquitetura de sistemas críticos.
O grande desafio para quem estuda essa área é entender como um equipamento eletrônico, operado de forma descentralizada e totalmente offline, garante a inviolabilidade dos dados, a autoria do software e a integridade de milhões de operações (votos) sem usar internet ou redes externas. A resposta reside na engenharia por trás da urna eletrônica brasileira, que exploraremos detalhadamente neste artigo.
Arquitetura de Hardware: A Engenharia dos Sistemas Embarcados Isolados
Para garantir máxima proteção contra ataques e interferências, a urna eletrônica brasileira utiliza uma abordagem de hardware dedicado e proprietário, desenhado exclusivamente para a função eleitoral. Ela não é apenas um computador convencional, mas sim um rigoroso sistema embarcado.
Um dos maiores pilares dessa segurança de hardware é a aplicação estrita do conceito de isolamento físico, conhecido em cibersegurança como isolamento físico (Air-Gap). O equipamento foi construído sem componentes de hardware destinados à conexão de rede, o que significa que a urna não possui conectividade à internet, Wi-Fi ou Bluetooth.
Além da restrição de rede, o dispositivo é blindado por eficientes módulos de segurança física. Para tornar o equipamento ainda mais seguro, destacam-se as seguintes características do projeto:
Leitor biométrico: Integração no terminal do mesário para a habilitação e confirmação de identidade do eleitor, quando a biometria estiver disponível.
Mídias físicas específicas: Uso de dispositivos criptografados para a gravação dos dados de resultados da votação.
Identificação autêntica: Utilização de mecanismos próprios de proteção de gabinete para a identificação autêntica de cada máquina.
Bateria própria: Fornecimento de energia garantindo o funcionamento autônomo mesmo diante de quedas de energia elétrica.
Camada de Software e Sistema Operacional: Controle Absoluto do Boot à Execução
Na camada lógica, a máquina não roda sistemas operacionais comerciais comuns, operando sob um sistema operacional embarcado customizado e construído com base em Linux. Esse ecossistema do software eleitoral é fechado e projetado para executar apenas os programas previamente inspecionados pela Justiça Eleitoral.
Antes de qualquer eleição, os sistemas passam por uma rigorosa cerimônia oficial. O código-fonte passa por etapas de compilação e lacração, recebendo códigos de verificação criptográfica, conhecidos como hashes. Em seguida, o sistema recebe a assinatura digital das autoridades competentes.
Essa assinatura digital permite comprovar matematicamente a integridade e a autenticidade de todos os arquivos que compõem o sistema. Para unir esse software ao hardware de maneira inviolável, o projeto utiliza uma cadeia de inicialização segura (Secure Boot). Essa arquitetura faz com que o hardware valide as chaves e assinaturas do sistema antes de permitir a execução, bloqueando softwares não autorizados.
Criptografia e Cibersegurança: A Proteção dos Dados em Repouso e em Trânsito
A criptografia de dados é o coração da proteção das informações eleitorais, garantindo que o voto permaneça sigiloso e imutável. Para gravar os resultados nas mídias, o sistema aplica modernos mecanismos de criptografia (assimétrica e simétrica) e funções de algoritmo hash como o SHA-256.
O gerenciamento de acessos e assinaturas exige extrema robustez. Cada urna possui chaves criptográficas próprias e exclusivas, que funcionam de forma semelhante a um Módulo de Segurança em Hardware (HSM) para blindar as operações da máquina.
Ao final do dia de votação, essas chaves internas entram em ação para garantir a integridade da informação. Elas assinam digitalmente o Boletim de Urna (BU) e as mídias de resultado, selando a totalização antes que os dados sejam transmitidos pela rede fechada e exclusiva da Justiça Eleitoral.
Auditabilidade, Testes de Estresse e Transparência Técnica
Sistemas de arquitetura fechada precisam passar por exames rigorosos para comprovarem sua confiabilidade. Por isso, a auditoria de sistemas embarcados ocorre em dezenas de processos antes, durante e depois das eleições.
O Teste Público de Segurança (TPS) é um dos marcos de transparência do processo. Durante esse evento, especialistas em tecnologia independentes podem acessar o código-fonte e realizar testes de intrusão e estresse para tentar encontrar e corrigir vulnerabilidades.
No dia do pleito, os mecanismos de redundância de segurança e auditoria em tempo real garantem a lisura do funcionamento por meio de várias frentes operacionais, seguindo um passo a passo rigoroso:
Antes do início da votação, a emissão do relatório da zerésima comprova fisicamente que não existe nenhum voto contabilizado no equipamento.
O Teste de Integridade simula a votação ao digitar votos de cédulas de papel na urna, comparando e validando se a máquina contabiliza as informações corretamente.
A rastreabilidade é garantida pelo Registro Digital do Voto (RDV), que armazena os votos de forma isolada, permitindo a recontagem do processo se necessário.
A publicação e disponibilização física do Boletim de Urna permite o batimento público e a verificação dos dados que serão enviados para totalização.
O desenvolvimento da urna eletrônica brasileira consolida-se como um case referencial de sistema crítico embarcado, seguro e altamente disponível. Essa arquitetura é fruto de uma evolução de mais de 30 anos de engenharia contínua. A eficiência do sistema é alcançada por meio da intersecção impecável entre a engenharia de hardware isolado, um sistema operacional sob rígido escrutínio, criptografia avançada e extensos protocolos de auditoria.
Compreender a complexa arquitetura por trás dos sistemas seguros pode ser a grande inspiração que falta para elevar a tecnologia do chão de fábrica ou melhorar o desenvolvimento de seus próprios maquinários. Como uma Empresa Júnior de Engenharia Mecânica e Elétrica, a INOVATECH aplica os melhores conceitos técnicos no desenvolvimento de produtos, dimensionamento mecânico e projetos elétricos. Quer explorar mais sobre o universo da engenharia e inovação? Aproveite para ler outros artigos em nosso blog e conheça de perto as soluções que a INOVATECH desenvolve para o seu negócio!

Copyright © 2019 – Todos os direitos reservados.
A INOVATECH – Empresa Júnior de Engenharia Mecânica e Elétrica é uma empresa sem fins lucrativos, que oferece soluções buscando fomentar o empreendedorismo no Brasil. Todo o valor ganho é revertido em investimentos na formação e capacitação profissional dos nossos membros e alunos da UEM.
CNPJ: 11.729.170/0001-28
Entre em contato!
Feito por Heron Augusto Kitanishi de Proença